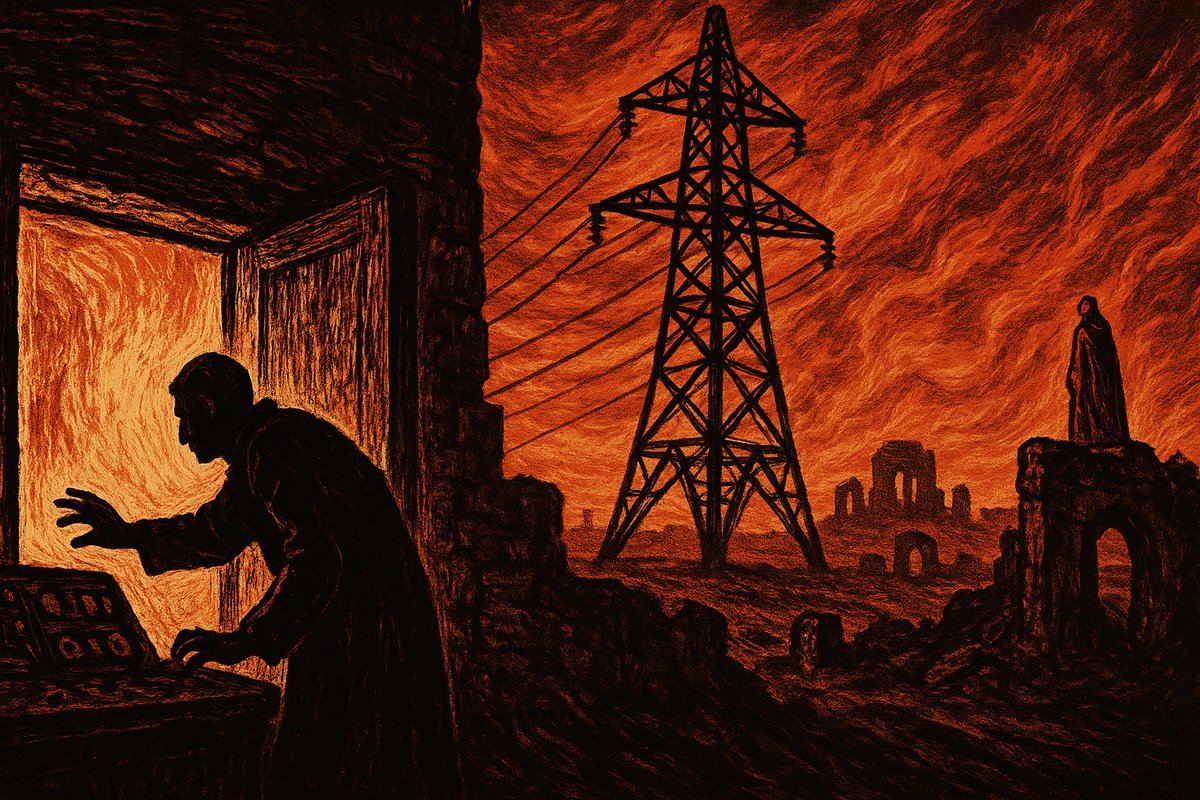
Joshua Corman lleva años repitiendo una idea incómoda. La red eléctrica no necesita una inteligencia artificial malévola para colapsar. Corman ha documentado cómo los sistemas de energía críticos operan sobre infraestructura diseñada hace décadas. Esa infraestructura nunca anticipó conexiones a internet.
La gobernanza de IA es el conjunto de reglas, instituciones y responsabilidades que decide quién controla un sistema automatizado y qué pasa cuando falla, porque sin esa estructura cualquier avance técnico simplemente hereda las vulnerabilidades que ya existían. El Departamento de Energía de Estados Unidos ha reportado durante años cientos de incidentes de ciberseguridad contra la red eléctrica. La mayoría se relaciona con configuraciones deficientes, contraseñas reutilizadas y sistemas SCADA que nunca recibieron un parche.
Nada de esto necesitó un modelo avanzado. Solo un humano que encontró la puerta trasera que otro humano dejó abierta. Esta tesis gana relevancia cuando la conversación pública sobre IA se llena de escenarios apocalípticos con sistemas autónomos que deciden apagar ciudades. La amenaza real sigue siendo más mundana. Ingeniería social. Credenciales robadas. Software sin actualizar.
The Generosity in the Doorway exploró el apetito energético de la IA y reportes como el Energy and AI de la Agencia Internacional de Energía. Esa demanda empuja a construir infraestructura energética nueva a una velocidad que no siempre deja tiempo para asegurarla bien. Primero se construye. Después, si acaso, se piensa en la seguridad.
Ese mismo análisis documenta las advertencias del Electric Power Research Institute sobre la presión que la demanda de cómputo de IA pone sobre las redes eléctricas regionales. La presión energética y la vulnerabilidad cibernética son dos caras de la misma moneda. Cuando se apura la construcción de subestaciones y líneas de transmisión para alimentar centros de datos, también se apura la instalación de sistemas de control que rara vez pasan auditorías serias.
¿Por qué seguimos hablando de IA rebelde cuando el riesgo probado y repetido es humano? El miedo a una IA que decide por sí misma apagar la red se vende con facilidad. Permite leyes que no tocan intereses reales hoy. Resulta más cómodo que auditar los sistemas SCADA que ya fallan.
Amazon advirtió sobre riesgos en Anthropic, su propia inversión. El Pentágono utilizó una etiqueta de riesgo de cadena de suministro contra la misma empresa. En ambos casos el peligro no provino de un algoritmo descontrolado. Vino de actores humanos usando el lenguaje del riesgo tecnológico para batallas de poder completamente humanas.
La gobernanza de IA entendida así no es un problema técnico que se resuelve con mejores modelos. Es un problema institucional que se resuelve con quién tiene autoridad real para decir no cuando algo está mal configurado. La próxima vez que un titular hable de IA que amenaza la red eléctrica, vale la pena preguntar quién dejó esa puerta abierta y por qué.
Vi cómo fallan los sistemas complejos. Casi siempre el origen es humano. Alguien no cambió una contraseña. Alguien pospuso un parche. Esto no elimina los argumentos sobre riesgos de la IA. Los coloca en su contexto real. La IA puede amplificar ataques existentes y automatizar la búsqueda de vulnerabilidades a una velocidad que ningún equipo humano iguala. Automatizar un ataque no equivale a originarlo. La grieta ya estaba ahí.
Hay aspectos que siguen abiertos. No está del todo claro si la automatización ofensiva vía IA cambia la ecuación de riesgo lo suficiente como para justificar marcos regulatorios completamente nuevos, o si basta con exigir la higiene básica de ciberseguridad que Corman ha pedido durante años. Lo incómodo es que esta segunda opción, la más barata y la más probada, sigue sin aplicarse a la escala necesaria.
No falta tecnología. Falta voluntad institucional. Ese vacío de poder aparece en otras entregas de este espacio, donde quien escribe las reglas de la IA rara vez es quien sufre las consecuencias cuando fallan. Las piedras no mienten. La evidencia histórica de colapsos pasados confirma que los fallos comienzan con descuidos humanos, no con fuerzas autónomas.
¿Cuánto tiempo más priorizaremos fantasmas digitales mientras las vulnerabilidades humanas que ya conocemos se acumulan?
Fuentes:
1. International Energy Agency. Energy and AI. París: IEA, abril de 2025 (actualizado 2026).
2. Electric Power Research Institute. Powering Intelligence. Actualización de febrero de 2026.
3. Departamento de Energía de Estados Unidos, reportes históricos de incidentes de ciberseguridad en infraestructura energética.
4. Joshua Corman, cofundador de I Am The Cavalry, declaraciones públicas sobre vulnerabilidades en infraestructura crítica.
5. Yves Laurent, The Generosity in the Doorway (Capítulo 9).